Végre hivatalos. Nagy harc volt a helyi önkormányzat bürokráciájával, hogy ezt sikerüljön elérni. Van egy új műhelyem. Még rengeteg pénz és munka lesz vele, amíg be tudok költözni (jópár hónapra számítok).


Végre hivatalos. Nagy harc volt a helyi önkormányzat bürokráciájával, hogy ezt sikerüljön elérni. Van egy új műhelyem. Még rengeteg pénz és munka lesz vele, amíg be tudok költözni (jópár hónapra számítok).
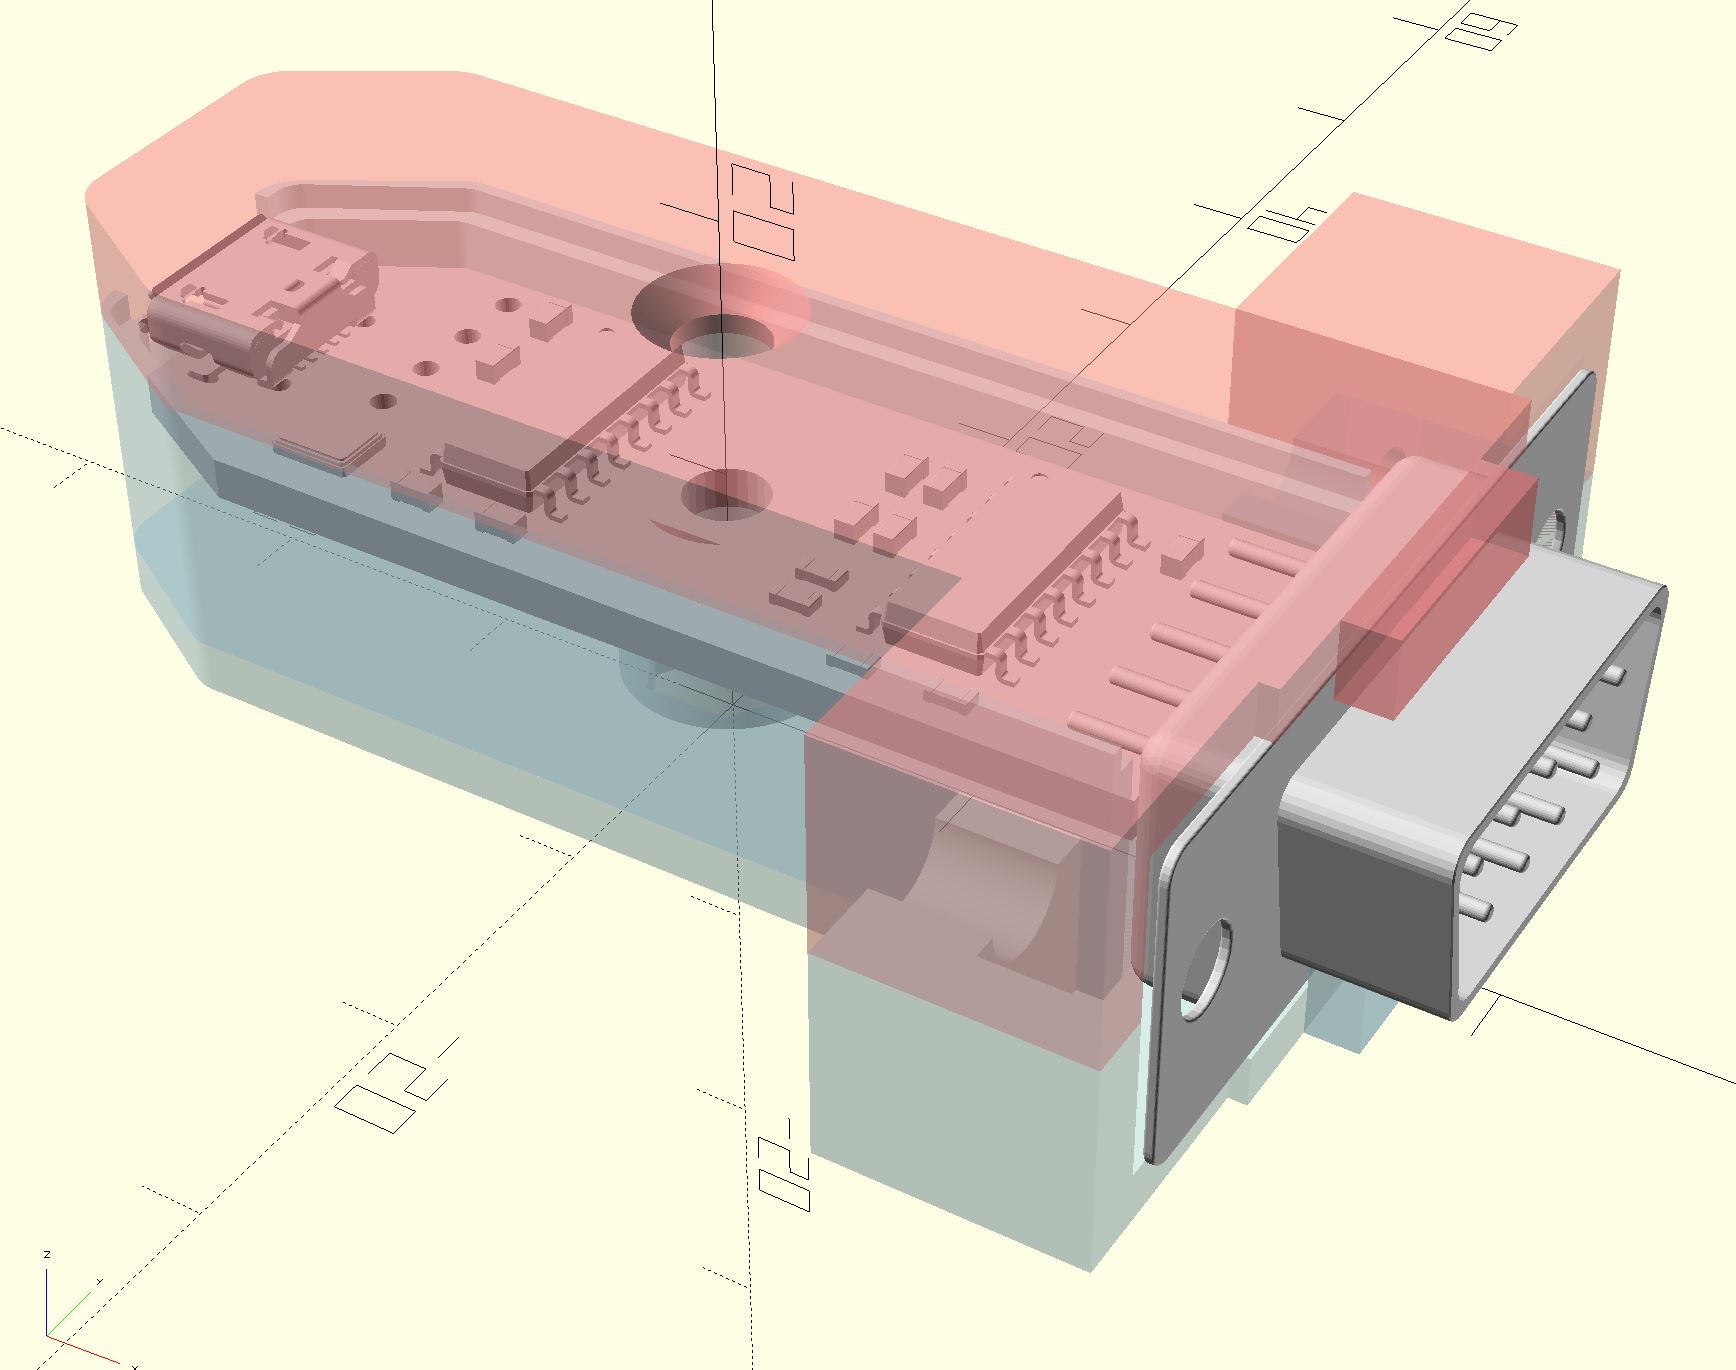
A műszervezérlés tervem megvalósításaként, először megterveztem az USB-RS232 csatolómat. Lehet, hogy ez még nem az utolsó verziója, de egyenlőre végeztem a tervezési fázissal.
A szerkezet a CH340G chipen alapul, amit korábban az ESP8266-os programozómon is sikeresen használtam, ugyanez van egy rakás kínai USB-Soros kábelben, Arduino-kban, 3D nyomtató vezérlőkben. Sosem volt semmi bajom ezekkel az eszközökkel. A megfelelő jelszintek előállítására hozzáadtam még egy MAX232-es tokot.
Valószínüleg ez a megoldás nem optimális, miután nincs meg rajta az összes RS232 jel, de azt hiszem, egyenlőre jó lesz így (nem igazán akarok most több energiát belerakni ebbe).
A kapcsolási rajz:


Némi IT és némi felhő újra
IaC eszközökkel dolgozom már nem is igazán tudom mióta. Az AWS CloudFormation-nel kezdtem valamikor 2014 körül (nem biztos, ez a ködös múltba vész)

Elkezdtem Terraformot használni, mert ez volt az ügyfél elvárása, tehát a váltás nem az én döntésem volt. A fenti félelmem akkor vált kicsit valósággá amikor az ügyfél nem követte az AWS Provider verzióit megfelelően a saját deployment agent-jein (tehát ez nem róható fel sem a HashiCorpnak, sem a Terraform közösségnek). Tehát tulajdonképpen nem látszott valós lemaradás a Terraform oldalán. Emellett Terraform kódot írni sokkal kényelmesebb, sokkal több lehetőséget nyújt amikor feldolgozni, konvertálni kell, a rendelkezésre álló információt.
Egy pár hete, kb. három év kizárólagos Terraform munka után belecsöppentem újra egy CloudFormation projectbe.
Van egy - azt hittem - szuper egyszerű feladat. Publikálni egy Cognito User Pool Client titkos kulcsot az SSM Parameter Store-ba, titkosítva.
Terraformban ez így néz ki:
// Create Cognito User Pool
resource "aws_cognito_user_pool" "pool" {
name = "pool"
}
// Create Cognito User Pool Client
resource "aws_cognito_user_pool_client" "client" {
name = "client"
user_pool_id = aws_cognito_user_pool.pool.id
generate_secret = true
}
// Publish to SSM Parameter Store
resource "aws_ssm_parameter" "secret" {
name = "/production/cognito/clientSecret"
type = "SecureString"
value = ${aws_cognito_user_pool_client.client.client_secret}
}
És kész is vagyunk.
Próbáljuk meg ugyanezt a CloudFormation-ben.
Vajon a AWS::Cognito::UserPoolClient objektum, ki tudja-e exportálni a titkos kulcsot? Nem. Forrás: https://docs.aws.amazon.com/AWSCloudFormation/latest/UserGuide/aws-resource-cognito-userpoolclient.html
Vajon a AWS::SSM::Parameter objektum tud-e SecureString értéket létrehozni? Nem. Forrás: https://docs.aws.amazon.com/AWSCloudFormation/latest/UserGuide/aws-resource-ssm-parameter.html
Itt van ahol a fenti teóriám "A CloudFormation-nek előrébb kell járnia mint a Terraformnak" megbukik.
Sok mindennel próbálkoztam sikertelenül, hogy megoldjam ezt. Végülis a következő kódrészlet működött (egy megjegyzés: a Python kódban, az import cfnresponse nem az én trehányságom miatt van külön sorban. Ez kell az AWS lambdának, hogy észrevegye, kell neki a cfnresponse.py és belerakja a deployment során a zip fájlba, ugyanis nem része a pip repónak):
Resources:
# Create Cognito User Pool
UserPool:
Type: "AWS::Cognito::UserPool"
Properties:
UserPoolName: pool
# Create Cognito User Pool Client
UserPoolClient:
Type: "AWS::Cognito::UserPoolClient"
Properties:
AccessTokenValidity: 15
AllowedOAuthFlowsUserPoolClient: false
ClientName: client
GenerateSecret: true
# You need a lambda to
# - read from the cognito user pool client
# - write to the parameter store
# - report back to the CloudFormation when finished
CognitoSecretExporterLambda:
Type: AWS::Lambda::Function
Properties:
FunctionName: CognitoSecretExporter
Runtime: python3.9
Role: !GetAtt CognitoSecretExporterExecutionRole.Arn
Handler: index.handler
Timeout: 30
Environment:
Variables:
CognitoUserPoolId: !Ref UserPool
CognitoUserPoolClientId: !Ref UserPoolClient
ssmParameterName: /production/cognito/ClientSecret
Code:
ZipFile: |
import boto3, os
import cfnresponse
def handler(event, context):
CognitoUserPoolId = os.environ['CognitoUserPoolId']
CognitoUserPoolClientId = os.environ['CognitoUserPoolClientId']
ssmParameterName = os.environ['ssmParameterName']
# Read Cognito
cognito = boto3.client('cognito-idp')
response = cognito.describe_user_pool_client(
UserPoolId = CognitoUserPoolId,
ClientId = CognitoUserPoolClientId
)
cognitoClientSecret = response['UserPoolClient']['ClientSecret']
print(cognitoClientSecret)
ssm = boto3.client('ssm')
# Write to parameter store
response = ssm.put_parameter(
Name = ssmParameterName,
Description = '[CF] Cognito Client Secret used by the WebApp',
Value = cognitoClientSecret,
Type = 'SecureString',
KeyId = 'alias/aws/ssm',
Overwrite = True,
Tier='Standard'
)
# Report success to CloudFormation
responseData = {}
responseData['Data'] = 120
cfnresponse.send(event, context, cfnresponse.SUCCESS, responseData)
# Trigger the lambda from the CloudFormation stack
CognitoSecretExporterInvoke:
Type: AWS::CloudFormation::CustomResource
DependsOn: CognitoSecretExporterLambda
Version: "1.0"
Properties:
ServiceToken: !GetAtt CognitoSecretExporterLambda.Arn
# IAM Role for the lambda above
CognitoSecretExporterExecutionRole:
Type: AWS::IAM::Role
Properties:
RoleName: CognitoSecretExporterExecutionRole
AssumeRolePolicyDocument:
Version: '2012-10-17'
Statement:
- Effect: Allow
Principal:
Service:
- lambda.amazonaws.com
Action:
- sts:AssumeRole
Path: "/"
Policies:
- PolicyName: root
PolicyDocument:
Version: '2012-10-17'
Statement:
- Sid: EnablePutLogEvents
Effect: Allow
Action:
- logs:CreateLogGroup
- logs:CreateLogStream
- logs:PutLogEvents
Resource:
- '*'
- Sid: ReadCognito
Effect: Allow
Action:
- cognito-idp:DescribeUserPoolClient
Resource:
- !GetAtt UserPool.Arn
- Sid: ParamStore
Effect: Allow
Action:
- ssm:DeleteParameter
- ssm:PutParameter
- ssm:GetParameter
Resource:
- !Sub arn:aws:ssm:${AWS::Region}:${AWS::AccountId}:parameter/production/cognito/ClientSecret
A CNC maró mellett (mint mindig), elkezdtem egy másik projectet is. Egy egy sima PC építés. Össze akarok rakni egy NAS dobozt, abból ami itthon van (padlás takarítás 😂).
A hosszú évek alatt több - úgynevezett moduláris - ATX tápegységet használtam. Ezek a cuccok lehetővé teszik, hogy kicsit csökkentsd a PC házon belül uralkodó kábeldzsungelt, azzal, hogy a szükségtelen periféria kábeleket le tudod választani a tápegységről. Ezek a háttértárolók, grafikus kártyák, stb. kábelei.
A tápokon található moduláris csatlakozók nincsenek szabványosítva, és általában azonos típusok a különböző gyártóknál (2 soros, 6 vagy 8 érintkezős Molex Mini Fit).
Igen, vettem tápokat különböző gyártóktól (Gigabyte, Chieftec, stb.). Igen, sosem címkéztem fel ezeket. És igen, egy dobozban tartom az egészet. Ez azt jelenti, hogy halvány fogalmam sincs, melyik kábel, melyik táphoz tartozik.
A NAS tápjához, szükségem van jópár kábelre (mindenféle keretekben, összesen 14 HDDt, SSDt tervezek használni). Ha ezeket összekavarom, el tudom képzelni, milyen tűzijáték lesz belőle.
Az alanyunk aktuálisan egy 550W-os Gigabyte Odin (valahol van belőle egy 800W-os is, csak még nem került elő a padlásról). Letöltöttem a doksiját. Benne is van a kérdéses csatlakozó kiosztása. (Azért húztam át pirossal, nehogy valaki használja, mert rossz)

Elkezdtem vakarni a fejem. A dobozban lévő kábelek egyike sem rendelkezik ezzel a kiosztással.
Multiméter bekapcs. Mér.
A gyanúm beigazolódott. A doksi hulladék.
Ez a jó kiosztás (a csatlakozó rajz a Molex-től van és a tápon magán lévő csatit mutatja), és megegyezik a dobozban található kábelekkel (lehet, hogy véletlen, de a Gigabyte, és a Chieftec ugyanazt a kiosztást használja):


Az egyik a másik másolata. Írtam egy pipeline scriptet ami egy irányban szinkronban tartja.
Pár branch (kb. 10) szinkronja szétesett az elején, mert nem ezzel a scripttel történt az eredeti szinkron.
Rendbe akartam rakni. Azt tudom a fejlesztőktől, hogy a forrással a cél nyugodtan felülírható. Szóval forrás checkout cél push --force.
Ez ment is, két branch kivételével, ahol is közölte őnagysága, hogy nincs a baranch-re force update jogom.
Mi vaaaaan????
Túrom a jogosultságokat. Egyetlen csoportnak vagyok a tagja a cél projecten. Megnézem branch-re lebontva. Azt írja a GUI, hogy a csoportnak van öröklött force update joga.
Ok, de akkor miért nem megy? Adok a csoportnak közvetlen force update jogot, és csodák csodája, lefutnak a parancsaim. Nem, nincs valami deny ami bekavar, hiszen ez az egyetlen csoporttagságom és nincs közvetlen jogom. Továbbá, minden branch-nél be van kapcsolva az öröklődés, szóval ennél a kettőnél miért más az eredmény.
Csak nem mert BB?

Volt aki kérdezte, hogy mi a bajom vele, mit nem tud amit az AWS igen. Egy dolgot: Az AWS működik.
Arra gondoltam, hogy leírom most már, amibe belefutok. Jelzem, ez a mostani, kb. az ötödik az elmúlt két hétben, csak most szakadt el a cérna végképp.
Na szóval. Tegnap este 6 körül próbáltam egy fura npm autentikációs hibát javítani az újonnan épülő Azure Pipelines környezetünkben. Még jó, hogy a jobokat egyenlőre senki sem használja, így el lehetett napolni a hibajavítást.
A jelenség a következő: egyszercsak az összes automatikus jobunk meghalt. Hibaüzenet nincs, mind cancel-re fut. Debug bekacs, a hibaüzenetek száma jelentősen nő. Nulláról, nullára.
Remek. Az össz dolog ami egyszer valahol a 15 körüli pipeline valamelyikében egy pillanatra bevillant, hogy a key vault hátterű variable group-ban használt service connection nem tudja olvasni a key vault-ot.
Végig is néztem, kibogarásztam a kapcsolódó service principalt, megnézetm a key vault-on a jogait, ott minden rendben. A variable group sem jelez hibát. Kb. ezzel hagytam ott tegnap. Hátha valami intermittent azsúr marhaság és mára megjavul.
Nem javult meg.
Nyomozok a neten, kugli a barátunk. Találok egy ilyet:
Ebben a két dolog összevág. A key vaultos variable group, meg a canceled pipeline.
Na, újra is gyártom a service connection-t, berakom a helyére és láss csodát, elindul.
'95-ben érzem magam. Értelmetlen hibaüzenet (vagy még az se), újraindítom, ha nem javúl meg, újratelepítem.
